Domain ex-change.de kaufen?
Wir ziehen mit dem Projekt
ex-change.de um.
Sind Sie am Kauf der Domain
ex-change.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ex-change.de kaufen?
Was ist das Problem mit TPM nach dem CPU-Wechsel?
Das Problem mit TPM (Trusted Platform Module) nach einem CPU-Wechsel besteht darin, dass das TPM an die spezifische Hardware gebunden ist. Wenn die CPU ausgetauscht wird, erkennt das TPM dies als eine Änderung der Hardwarekonfiguration und kann daher deaktiviert oder zurückgesetzt werden. Dadurch können Sicherheitsfunktionen, die auf dem TPM basieren, beeinträchtigt werden. **
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Bühler, Mariann: Verschiebung im GesteinVerschiebung im Gestein , Lange hat draußen das Schild 'Bis auf Weiteres geschlossen' gehangen, bis Elisabeth die Entscheidung trifft, die Bäckerei weiterzuführen. Sie allein. Jeden Morgen feuert sie an, rührt den Teig, schiebt die Brote in den Ofen - und überrascht das ganze Dorf und sich selbst dazu. In derselben Gegend Alois' Hof. Ein Hof, seit Generationen in Familienbesitz, Alois wurde nicht gefragt, ob er ihn übernehmen wollte. Er lebt mit dem Hund, überhört die Erwartung, eine Familie zu gründen - aber etwas schnürt sich zu. Vielleicht hat das mit Camenzind zu tun. Unterdessen kehrt eine junge Frau ins Dorf zurück; die drei Stufen zur Bäckerei laufen sich wie von selbst. Bei den Großeltern holt sie den Schlüssel zum Sommerhaus, es soll verkauft werden. Sie sieht alles wieder, den Bergkamm, das Tal, den Balkon mit der Zugbrücke. Bald, so scheint es ihr, beginnt das Haus mit ihr zu sprechen. Der Roman verfolgt drei Figuren, die nichts voneinander wissen und doch verbunden sind - durch die Gegend, das Dorf und die drängende Frage, wie es eigentlich weitergehen soll. Hartnäckig haben sich in ihnen weitläufige Spuren von Vergangenem festgesetzt, aber dann gerät doch etwas in Bewegung. In ihrem sprachlich dichten Debüt beobachtet Mariann Bühler, wie Veränderung sich ihren Weg sucht und Verschiebungen passieren, die so nie vorgesehen waren, die zuweilen sogar Berge versetzen. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240711, Produktform: Leinen, Autoren: Bühler, Mariann, Seitenzahl/Blattzahl: 202, Keyword: Aufbruch; Ausbruch; Bauernhof; Debut; Debütroman; Homosexualität; Periadriatische Linie; Periadriatische Naht; Sommerhaus; Störungslinie; Tektonik; Tessin; Tradition; Zentralschweiz; queer, Fachschema: Europa / Westeuropa~Westeuropa, Region: Westeuropa, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Atlantis, Verlag: Atlantis, Verlag: Atlantis Literatur, Länge: 207, Breite: 129, Höhe: 22, Gewicht: 322, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
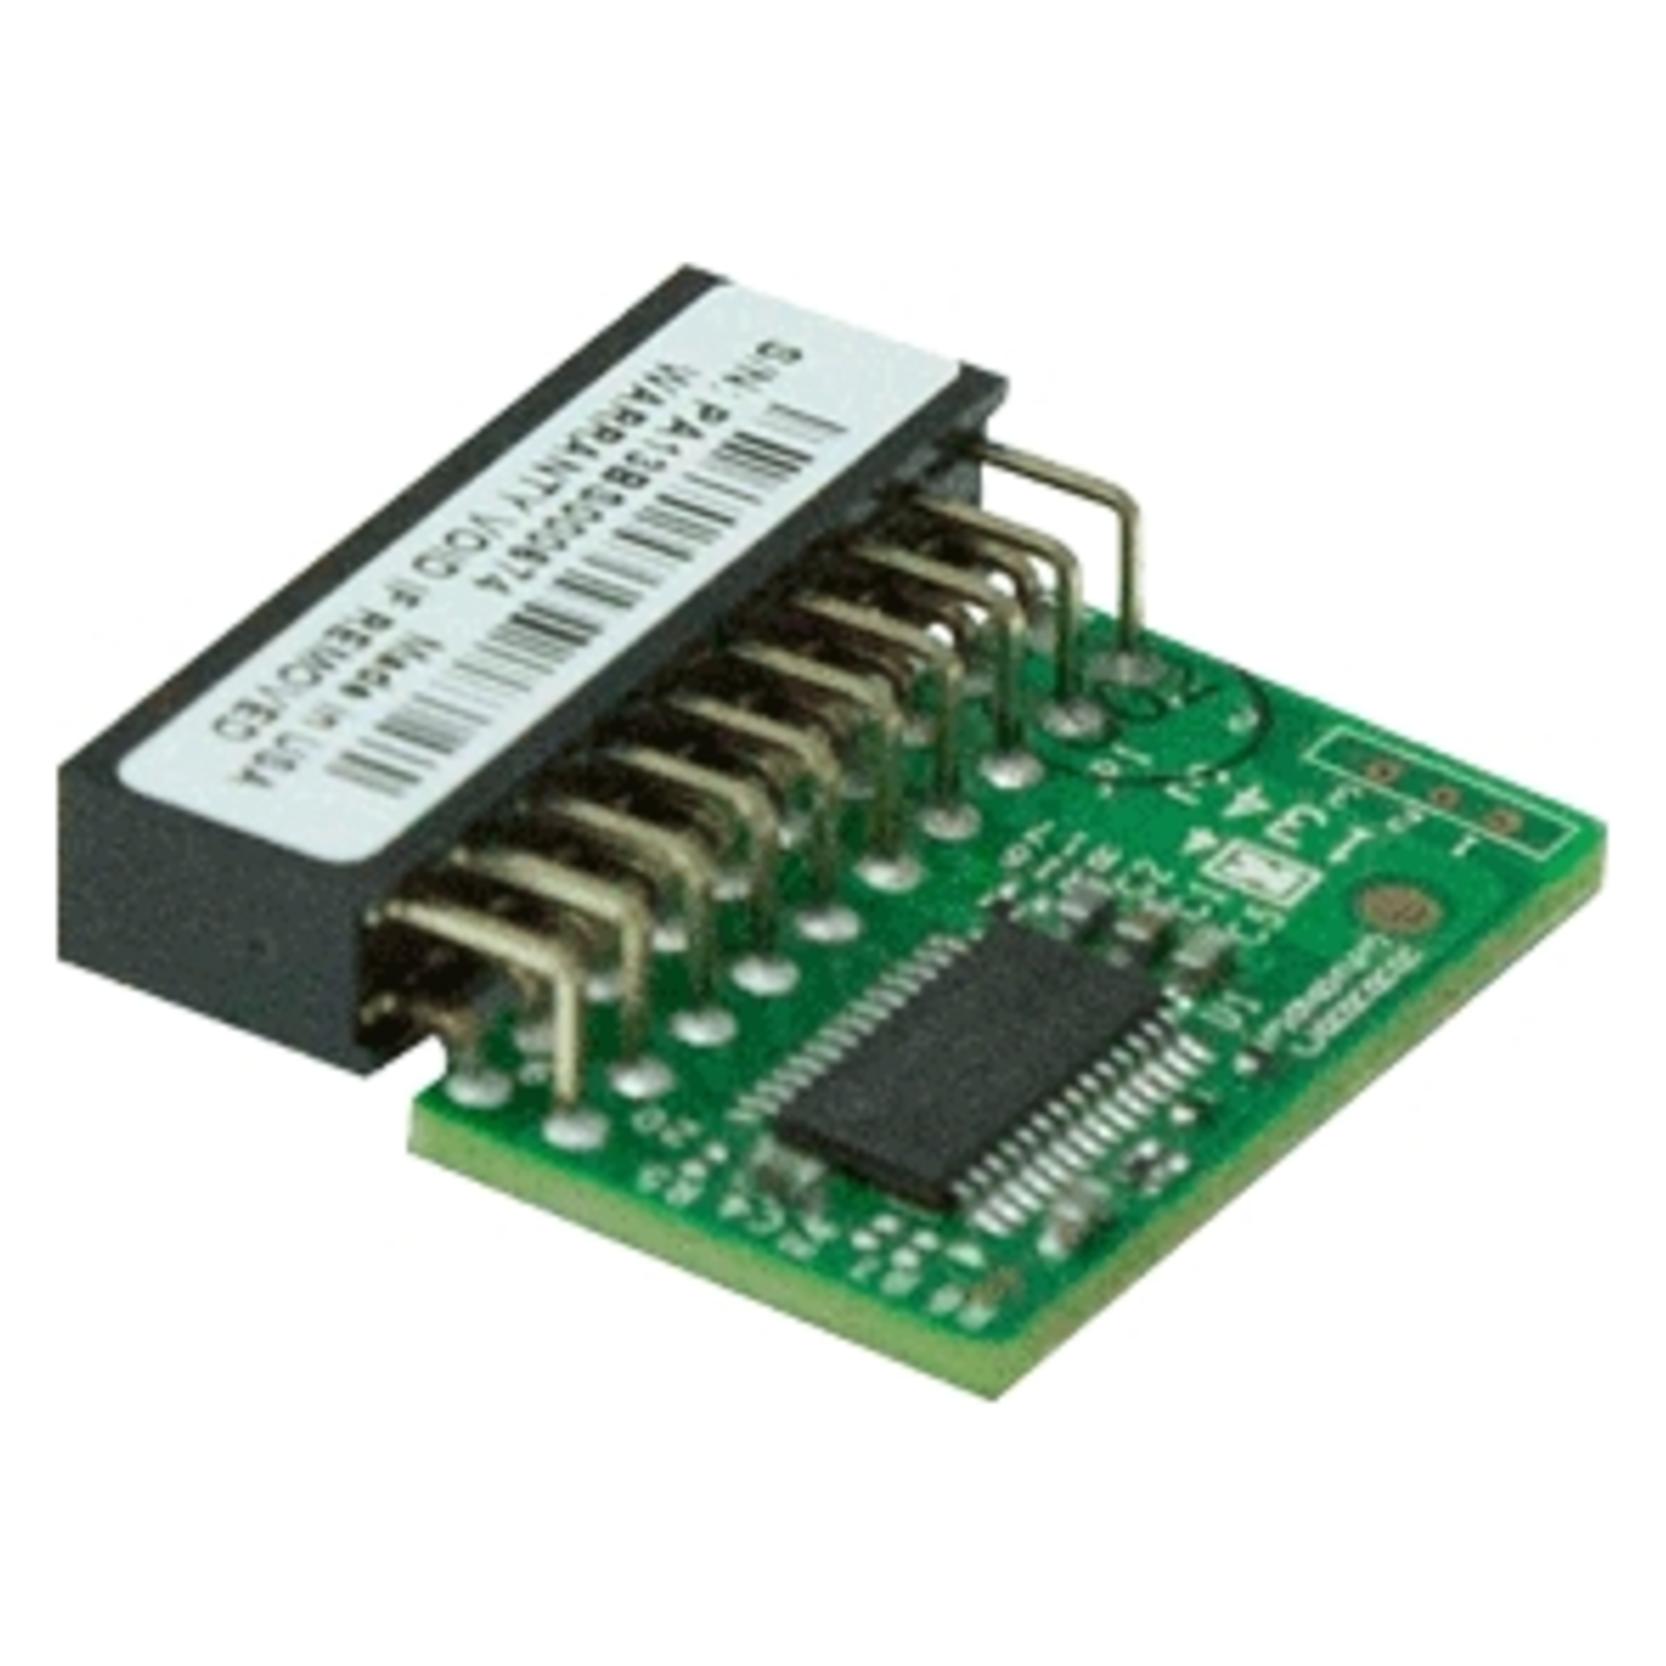
Supermicro Add-on Modul AOM-TPM-9665V-C (AOM-TPM-9665V-C)Produktbeschreibung: Supermicro AOM-TPM-9665V-C - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Zufallszahlengenerator (ZZG), Tick-Counter mit Sabotageüberwachung, Schutz gegen Wörterbuchangriff, Endorsement-Schlüssel (ES), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE)52,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **


Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Bühler, Mariann: Verschiebung im GesteinVerschiebung im Gestein , Lange hat draußen das Schild 'Bis auf Weiteres geschlossen' gehangen, bis Elisabeth die Entscheidung trifft, die Bäckerei weiterzuführen. Sie allein. Jeden Morgen feuert sie an, rührt den Teig, schiebt die Brote in den Ofen - und überrascht das ganze Dorf und sich selbst dazu. In derselben Gegend Alois' Hof. Ein Hof, seit Generationen in Familienbesitz, Alois wurde nicht gefragt, ob er ihn übernehmen wollte. Er lebt mit dem Hund, überhört die Erwartung, eine Familie zu gründen - aber etwas schnürt sich zu. Vielleicht hat das mit Camenzind zu tun. Unterdessen kehrt eine junge Frau ins Dorf zurück; die drei Stufen zur Bäckerei laufen sich wie von selbst. Bei den Großeltern holt sie den Schlüssel zum Sommerhaus, es soll verkauft werden. Sie sieht alles wieder, den Bergkamm, das Tal, den Balkon mit der Zugbrücke. Bald, so scheint es ihr, beginnt das Haus mit ihr zu sprechen. Der Roman verfolgt drei Figuren, die nichts voneinander wissen und doch verbunden sind - durch die Gegend, das Dorf und die drängende Frage, wie es eigentlich weitergehen soll. Hartnäckig haben sich in ihnen weitläufige Spuren von Vergangenem festgesetzt, aber dann gerät doch etwas in Bewegung. In ihrem sprachlich dichten Debüt beobachtet Mariann Bühler, wie Veränderung sich ihren Weg sucht und Verschiebungen passieren, die so nie vorgesehen waren, die zuweilen sogar Berge versetzen. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240711, Produktform: Leinen, Autoren: Bühler, Mariann, Seitenzahl/Blattzahl: 202, Keyword: Aufbruch; Ausbruch; Bauernhof; Debut; Debütroman; Homosexualität; Periadriatische Linie; Periadriatische Naht; Sommerhaus; Störungslinie; Tektonik; Tessin; Tradition; Zentralschweiz; queer, Fachschema: Europa / Westeuropa~Westeuropa, Region: Westeuropa, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Atlantis, Verlag: Atlantis, Verlag: Atlantis Literatur, Länge: 207, Breite: 129, Höhe: 22, Gewicht: 322, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist das Problem mit TPM nach dem CPU-Wechsel?
Das Problem mit TPM (Trusted Platform Module) nach einem CPU-Wechsel besteht darin, dass das TPM an die spezifische Hardware gebunden ist. Wenn die CPU ausgetauscht wird, erkennt das TPM dies als eine Änderung der Hardwarekonfiguration und kann daher deaktiviert oder zurückgesetzt werden. Dadurch können Sicherheitsfunktionen, die auf dem TPM basieren, beeinträchtigt werden. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Ähnliche Suchbegriffe für Tpm
-
Supermicro Add-on Modul AOM-TPM-9665V-C (AOM-TPM-9665V-C)Produktbeschreibung: Supermicro AOM-TPM-9665V-C - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Zufallszahlengenerator (ZZG), Tick-Counter mit Sabotageüberwachung, Schutz gegen Wörterbuchangriff, Endorsement-Schlüssel (ES), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE)52,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.